Przejęcie konta Google Ads: jak się zabezpieczyć w 2026 r.
Spis treści
- W skrócie
- Skala problemu
- Jak przestępcy przechodzą przez weryfikację dwuetapową
- Metody logowania: co chroni przed phishingiem
- Po czym poznać, że konto jest przejęte
- Pierwsza godzina po włamaniu
- Pieniądze: jak odzyskać wydatki napastnika
- Jak się zabezpieczyć
- Checklista dla agencji (konto menedżera)
- Checklista dla właściciela firmy (konto reklamodawcy)
- FAQ
- Źródła
Konto Google Ads to dla przestępców gotowa karta płatnicza z historią wiarygodności. Nie trzeba jej kraść ani podrabiać - wystarczy przejąć dostęp i uruchomić własne kampanie na cudzy rachunek. Od końca 2025 r. agencje i reklamodawcy na całym świecie zgłaszają falę takich przejęć, także na kontach z włączoną weryfikacją dwuetapową.
W skrócie
- Weryfikacja dwuetapowa przez SMS, aplikację czy powiadomienie w telefonie nie chroni przed phishingiem w czasie rzeczywistym. Chronią klucze odporne na phishing: passkeys i sprzętowe klucze FIDO2.
- Najczęstsza droga ataku to fałszywe zaproszenie do konta albo fałszywe zapytanie od „nowego klienta”, prowadzące do podrobionej strony logowania.
- Google w 2026 r. dołożyło kilka nowych zabezpieczeń: passkeys przy wrażliwych akcjach, zatwierdzanie przez drugiego administratora (Multi-Party Approval) i pilotaż blokady adresów @gmail.com przy wrażliwych akcjach.
- Zwrot za wydatki napastnika jest możliwy, ale dopiero po odzyskaniu konta i włączeniu weryfikacji dwuetapowej, a dochodzenie rozliczeniowe trwa według Google 10-15 dni roboczych.
Skala problemu
Według raportu Mimecast, omówionego przez Help Net Security 29 lipca 2026 r., w drugiej połowie 2025 r. zarejestrowano ok. 1,86 mln wykryć ataków na konta reklamowe Meta i Google Ads - najwięcej w historii pomiarów. W ciągu czterech lat było ich 6,4 mln.
Z tego samego tekstu:
- nowo przejęte konto z budżetem 5 000 USD miesięcznie można „opróżnić w kilka godzin”,
- konta z dłuższą historią są na czarnym rynku warte 2-4 razy więcej niż nowe, a według Zscalera niektóre konta Google Ads z branż wysokiego ryzyka wystawiano na Telegramie po 200-270 USD,
- ok. jedna trzecia wiadomości phishingowych przychodziła przez infrastrukturę Salesforce, a kolejna jedna czwarta przez narzędzia do korespondencji seryjnej w Google Workspace i linki na SharePoincie - czyli z adresów i serwerów, które filtry antyspamowe uznają za zaufane.
Autorzy zwracają uwagę na rzecz, o której reklamodawcy często nie wiedzą: w odróżnieniu od kart płatniczych, gdzie działa chargeback, platformy reklamowe nie dają automatycznej ochrony przed skutkami przejęcia.
Osobny wątek to konta menedżera (MCC) agencji. Pod koniec 2025 r. Search Engine Land opisywał rosnącą liczbę przejęć MCC, zgłaszanych przez agencje na LinkedInie, Reddicie i forach Google - także w zespołach z włączoną weryfikacją dwuetapową. Jedno przejęte logowanie daje dostęp do wszystkich podpiętych kont klientów naraz, a według tych relacji pozwala wydać dziesiątki tysięcy dolarów w kilka godzin. Jedna z agencji zgłosiła wydatki tego rzędu w ciągu doby.
Jak przestępcy przechodzą przez weryfikację dwuetapową
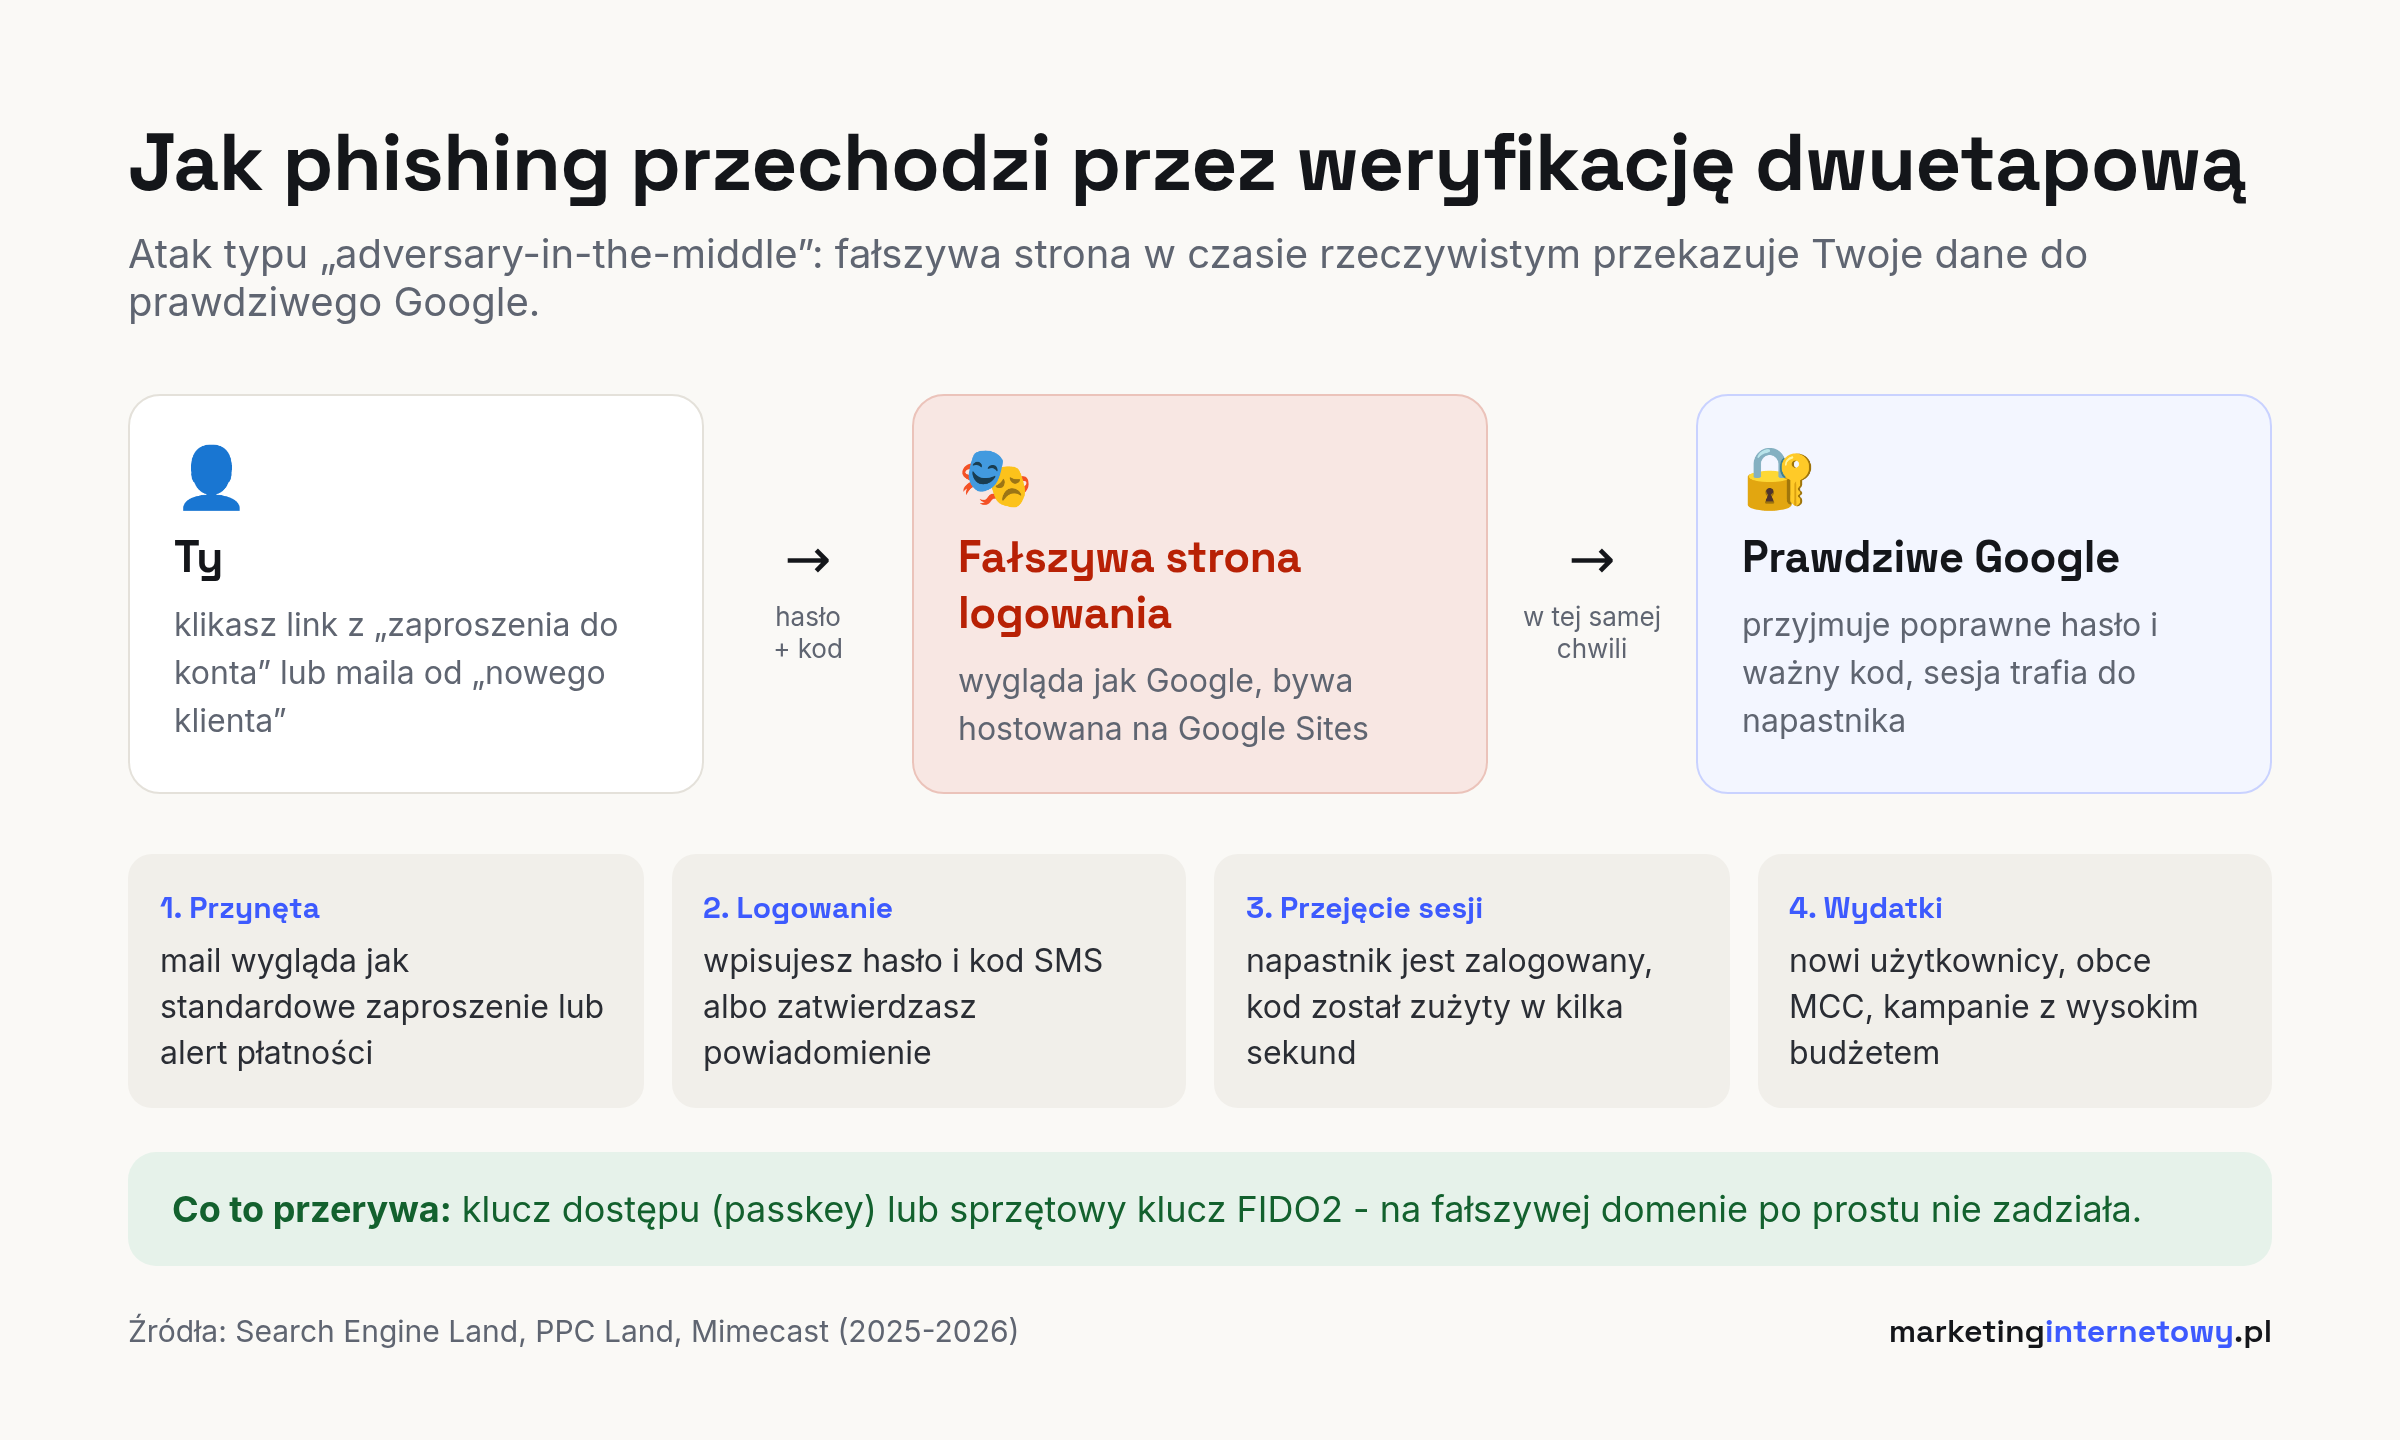
Weryfikacja dwuetapowa chroni przed kimś, kto zna tylko Twoje hasło. Nie chroni przed kimś, kto w tej samej chwili, co Ty, przepisuje Twoje dane do prawdziwej strony Google. Cztery najczęstsze scenariusze:
1. Phishing w czasie rzeczywistym (tzw. adversary-in-the-middle). Dostajesz wiadomość, która wygląda jak standardowe zaproszenie do konta Google Ads albo alert o problemie z płatnością. Link prowadzi do strony udającej logowanie Google - bywa, że hostowanej na Google Sites, więc adres zawiera „google.com”. Wpisujesz hasło i kod z SMS-a albo zatwierdzasz powiadomienie w telefonie. Serwer napastnika w tym samym momencie loguje się tymi danymi do prawdziwego Google i przejmuje sesję. Kod jednorazowy nic tu nie daje, bo został użyty w ciągu sekund.
2. Kradzież sesji przez złośliwe oprogramowanie. Programy typu infostealer (w raporcie Mimecast wymieniane są m.in. DuckTail, NodeStealer i PXA Stealer) wykradają z przeglądarki pliki cookie zalogowanej sesji. Napastnik nie musi znać hasła ani kodu - wchodzi na konto jako już zalogowany użytkownik.
3. Fałszywy klient. PPC Land w kwietniu 2026 r. opisał falę zapytań kierowanych do agencji: profesjonalnie wyglądający mail od „dużej firmy” z prośbą o przejęcie obsługi konta. Dalej jest link do połączenia kont albo do „briefu”, który kończy się na podrobionym logowaniu.
4. Zgoda na aplikację zamiast hasła. Zamiast wykradać hasło, napastnik prosi o zgodę na dostęp aplikacji do konta Google Ads (ekran OAuth). Kliknięcie „Zezwól” daje aplikacji dostęp bez dalszego logowania, do czasu jej ręcznego odłączenia.
Warto dodać jedno zastrzeżenie: według analizy SaaS Hero z września 2026 r. niektóre zestawy phishingowe potrafią po przejęciu sesji dopisać do konta własny klucz dostępu napastnika. Passkey chroni więc przed samym phishingiem, ale nie naprawi konta, które już zostało przejęte - wtedy trzeba przejrzeć i usunąć obce klucze.
Metody logowania: co chroni przed phishingiem
| Metoda | Jak działa | Odporna na phishing w czasie rzeczywistym? | Uwagi |
|---|---|---|---|
| Samo hasło | coś, co wiesz | nie | wystarczy wyciek z innego serwisu |
| Kod SMS | kod na telefon | nie | dodatkowo ryzyko przejęcia numeru (SIM swap) |
| Aplikacja z kodami (np. Google Authenticator) | kod zmieniający się co 30 s | nie | kod można przepisać na fałszywej stronie |
| Powiadomienie w telefonie (Google prompt) | „Czy to Ty?” | nie | użytkownik zatwierdza logowanie napastnika |
| Klucz dostępu (passkey) | klucz kryptograficzny w telefonie lub komputerze | tak | klucz działa tylko na prawdziwej domenie Google |
| Sprzętowy klucz FIDO2 (np. YubiKey) | fizyczny klucz USB/NFC | tak | warto mieć dwa: główny i zapasowy |
Kluczowa różnica: passkey i klucz sprzętowy są powiązane z adresem strony. Na fałszywej stronie po prostu nie zadziałają, niezależnie od tego, jak dobrze jest podrobiona. Kody i powiadomienia działają wszędzie, gdzie użytkownik je wpisze albo zatwierdzi.
Po czym poznać, że konto jest przejęte
- nowe kampanie, których nikt z zespołu nie tworzył, często z bardzo wysokim budżetem dziennym, dopasowaniem przybliżonym i strategią maksymalizacji kliknięć,
- adresy docelowe reklam w obcych domenach,
- nowi użytkownicy albo oczekujące zaproszenia, których nikt nie wysyłał,
- nowe konto menedżera podpięte do Twojego konta albo nowe konta podrzędne w Twoim MCC,
- zmiany w płatnościach: nowa forma płatności, zmieniony limit albo nowe zamówienie budżetowe,
- nagły skok wydatków w godzinach, w których nikt nie pracuje,
- maile od Google o zawieszeniu konta z powodu „podejrzanej aktywności”,
- brak możliwości zalogowania się albo wylogowanie ze wszystkich urządzeń.
Najszybciej zobaczysz to w historii zmian (Narzędzia → Historia zmian) i w sekcji Dostęp i zabezpieczenia.
Pierwsza godzina po włamaniu
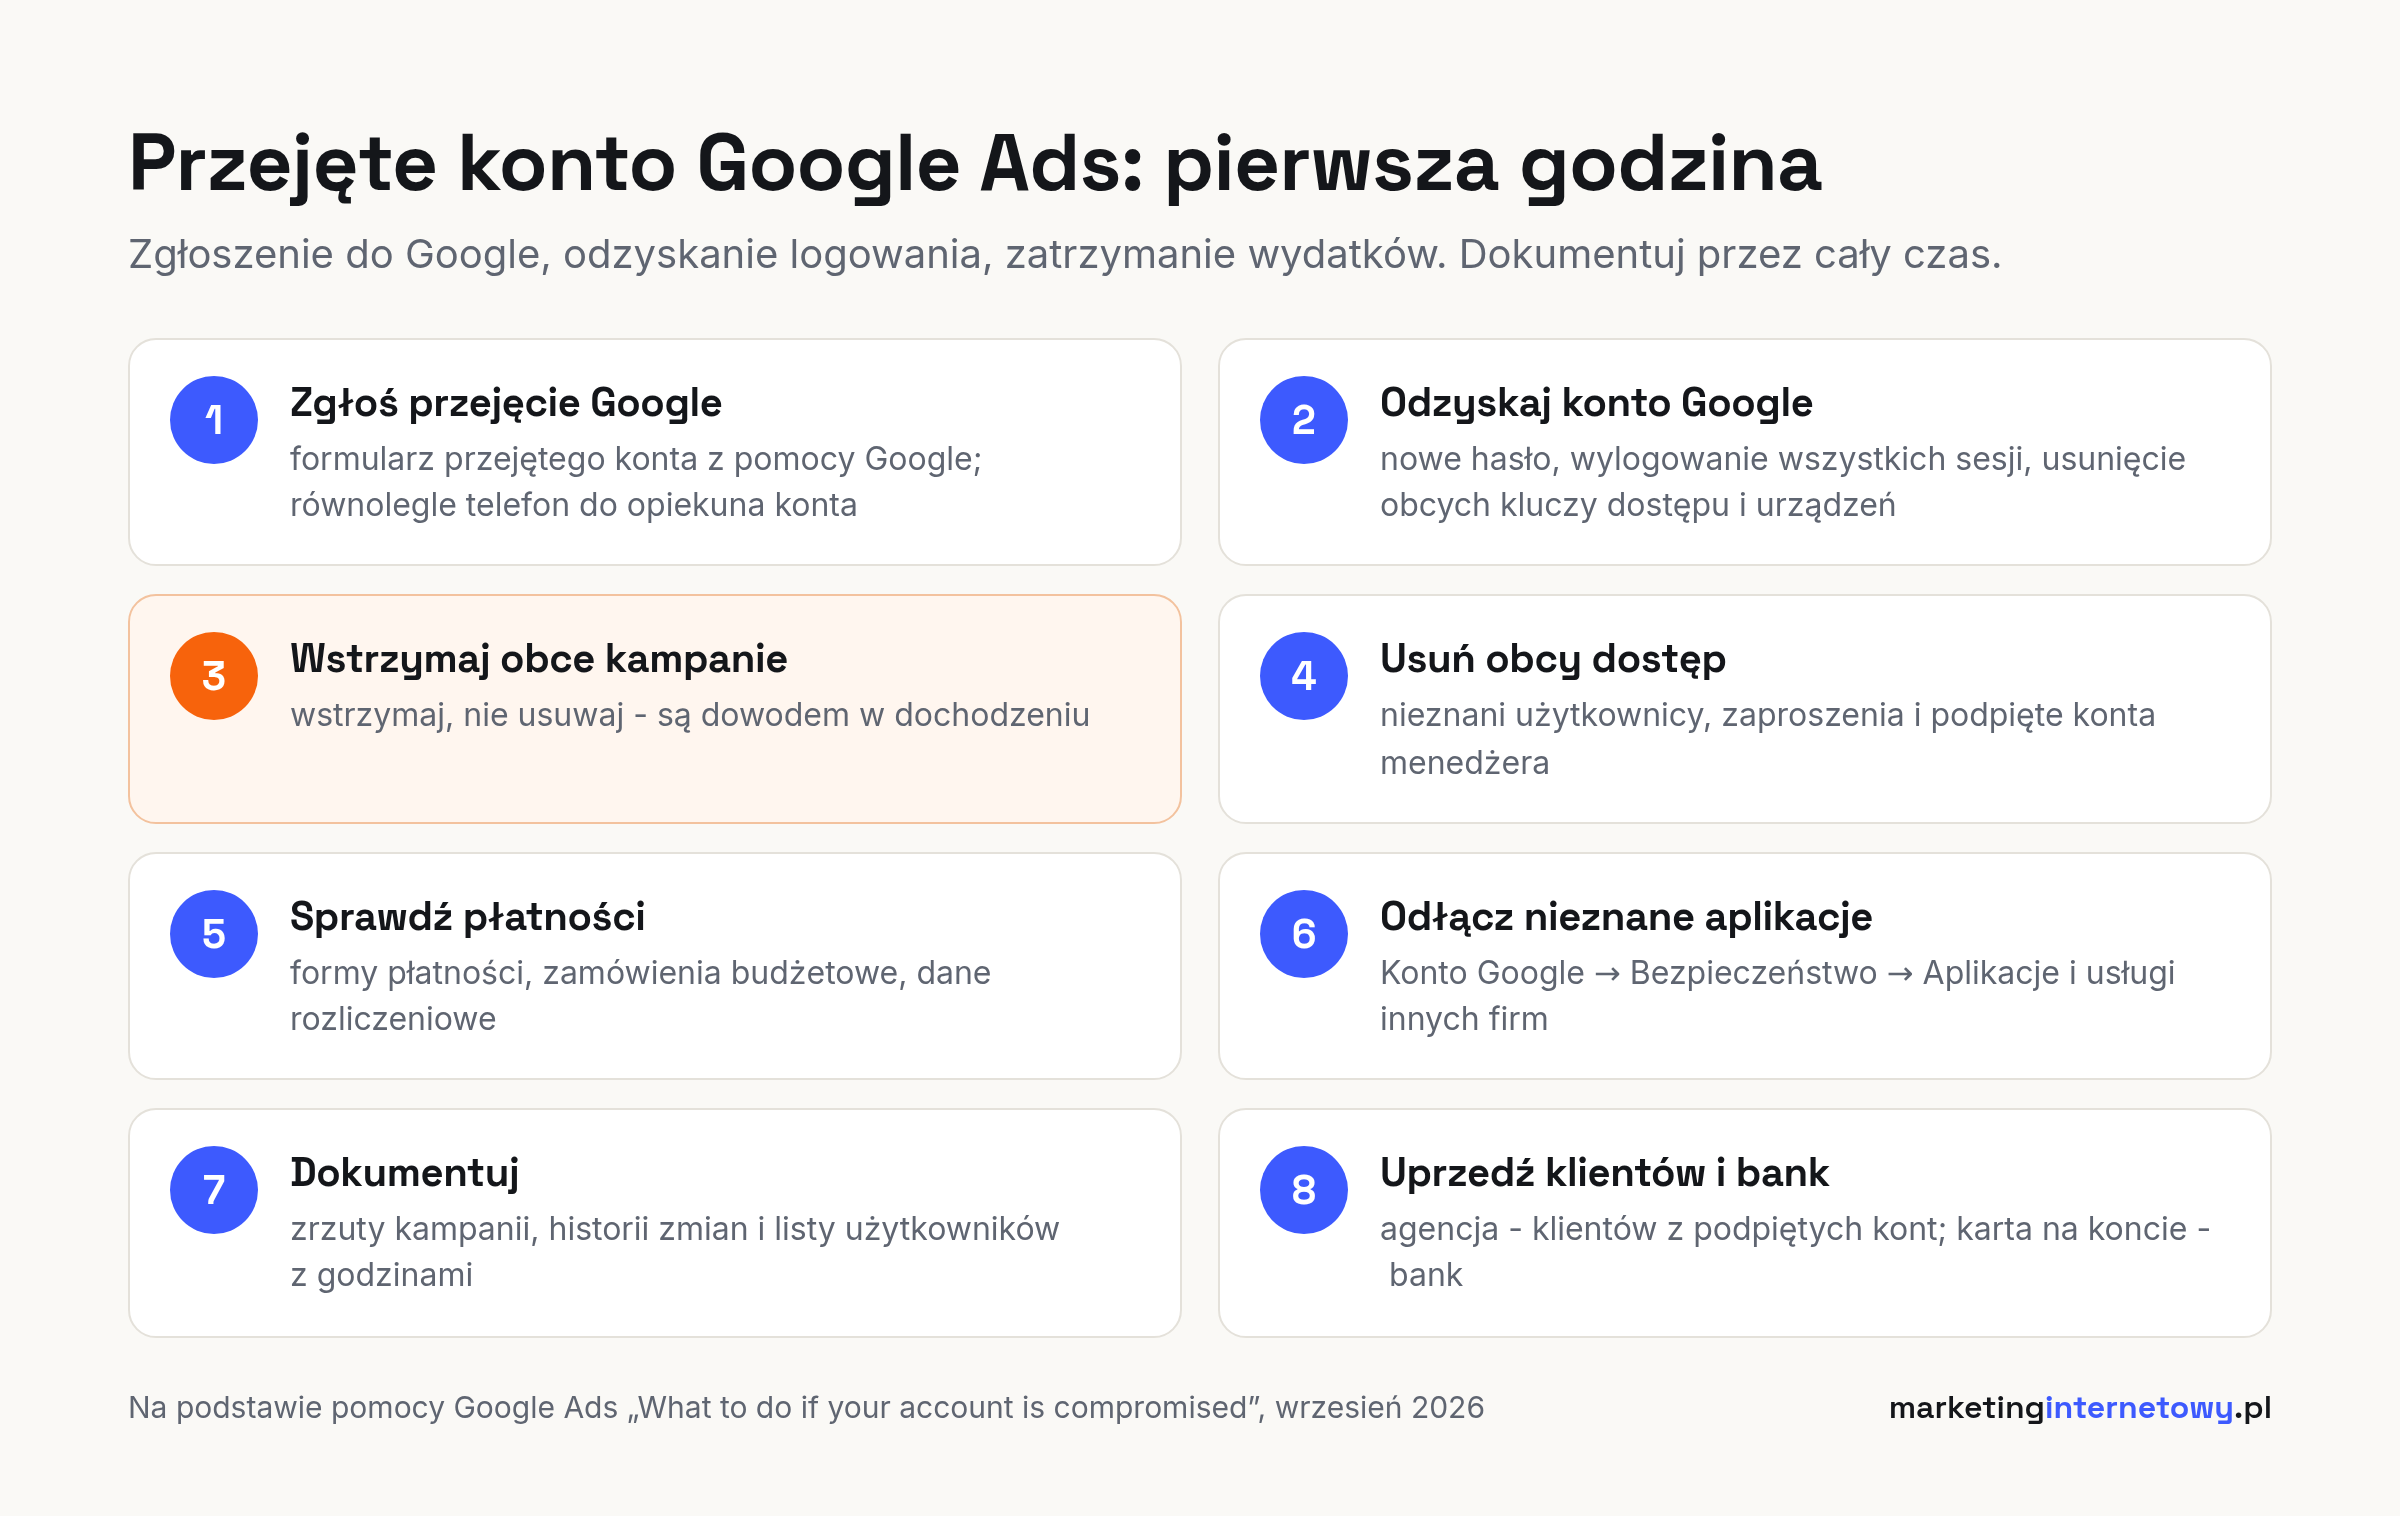
Kolejność ma znaczenie: zgłoszenie do Google, odzyskanie logowania, zatrzymanie wydatków, a dokumentacja przez cały czas.
- Zgłoś przejęcie Google. Formularz przejętego konta jest podlinkowany w artykule pomocy Google „What to do if your account is compromised”. Jeśli masz opiekuna konta w Google, zadzwoń do niego równolegle.
- Odzyskaj i zabezpiecz konto Google (to z logowania, nie tylko w Google Ads): zmień hasło, wyloguj wszystkie sesje, przejrzyj i usuń nieznane klucze dostępu, urządzenia i metody weryfikacji.
- Wstrzymaj obce kampanie, jeśli masz jeszcze dostęp. Nie usuwaj ich - będą dowodem w dochodzeniu.
- Usuń obcych użytkowników i zaproszenia, odepnij obce konta menedżera.
- Sprawdź płatności: formy płatności, zamówienia budżetowe, dane rozliczeniowe.
- Odłącz nieznane aplikacje z dostępem do konta Google (Konto Google → Bezpieczeństwo → Aplikacje i usługi innych firm).
- Dokumentuj: zrzuty ekranu kampanii, historii zmian, listy użytkowników, godziny. To materiał do dochodzenia Google i wniosku o zwrot.
- Uprzedź klientów (jeśli jesteś agencją) i bank (jeśli na koncie jest karta).
Google opisuje, że po potwierdzeniu przejęcia samo tymczasowo zawiesza konto, wstrzymuje kampanie utworzone lub zmienione przez napastnika (bez usuwania), usuwa obcych użytkowników i zaproszenia, odpina obce konta menedżera i ustawia zerowy limit wydatków na nowo utworzonych kontach podrzędnych.
Pieniądze: jak odzyskać wydatki napastnika
Według aktualnej wersji pomocy Google procedura wygląda tak:
- Warunek: zwrot przysługuje dopiero po zakończeniu odzyskiwania konta. Konto musi zostać przywrócone, a weryfikacja dwuetapowa - włączona. Dopiero wtedy można złożyć wniosek o zwrot za działania nieautoryzowane.
- Dziennik zmian: Google przygotowuje szczegółowy dziennik wszystkich zmian z okresu incydentu i wysyła go mailem. Zatwierdzić go mogą tylko użytkownicy, którzy byli administratorami przed datą przejęcia, i decyzję składa jeden administrator.
- Czas: dochodzenie rozliczeniowe trwa według Google 10-15 dni roboczych.
- Forma zwrotu: korekta („Service Adjustment”) na kolejnej fakturze miesięcznej. Ostateczną kwotę zwykle da się potwierdzić dopiero po zamknięciu cyklu rozliczeniowego.
W praktyce warto pamiętać o dwóch rzeczach:
- Karta płatnicza to osobna ścieżka. Jeśli napastnik obciążył kartę, zgłoś to także w banku.
- Po przejęciu Google może wymagać ponownej weryfikacji reklamodawcy. Zmiana danych płatności czy danych firmy należy do zmian, po których weryfikację trzeba powtórzyć, a konto bez niej może zostać wstrzymane.
Jak się zabezpieczyć
Klucze dostępu (passkeys) i klucze sprzętowe
To najważniejsza zmiana, jaką można wprowadzić. Klucz dostępu tworzy się w ustawieniach Konta Google (Bezpieczeństwo → Klucze dostępu i klucze bezpieczeństwa) na telefonie albo komputerze, a klucz sprzętowy FIDO2 rejestruje się w tym samym miejscu.
Co warto wiedzieć w kontekście Google Ads:
- od 15 lipca 2026 r. Google wymaga klucza dostępu przy wybranych wrażliwych akcjach (m.in. zmiany dostępów użytkowników i powiązań kont) na kontach, które dostały o tym powiadomienie mailem i w panelu,
- nowy klucz trzeba zarejestrować co najmniej 48 godzin przed użyciem go do wrażliwych akcji - nie zostawiaj tego na dzień, w którym trzeba dodać użytkownika,
- w Google Ads jest dobrowolny przełącznik „Wymagaj kluczy dostępu przy wrażliwych akcjach”. Po jego włączeniu jedyną akceptowaną metodą są passkeys i klucze sprzętowe, a SMS, kody mailowe i powiadomienia są blokowane. Tego przełącznika nie da się później wyłączyć - włącz go dopiero wtedy, gdy wszyscy administratorzy mają działające klucze,
- od 5 sierpnia 2026 r. (wdrażanie stopniowe przez kolejne tygodnie) Google Ads API wymaga klucza dostępu przy generowaniu nowych tokenów odświeżania OAuth - samo hasło, kody SMS i kody z aplikacji nie są już akceptowane w tym kroku. Istniejące tokeny działają dalej, a konta usługi nie są objęte zmianą. Wymóg obejmuje też Google Ads Editor, skrypty Google Ads, BigQuery Data Transfer Service i Data Studio. Google uprzedza, że nowy klucz może zostać uznany za zaufany dopiero po 7 dniach, więc warto założyć go z wyprzedzeniem,
- klucze dostępu nie działają ze współdzielonym loginem agencji („jedno konto dla całego zespołu”) - każda osoba powinna mieć własne konto i własne klucze.
Dla osób z uprawnieniami administratora w MCC warto rozważyć Program ochrony zaawansowanej Google: wymusza klucze sprzętowe lub passkeys i zaostrza zasady dostępu aplikacji do konta.
Adresy w domenie firmowej zamiast @gmail.com
Od sierpnia 2026 r. Google pilotażowo blokuje wybranym reklamodawcom wrażliwe akcje (m.in. zmiany dostępów i powiązań kont) wykonywane z darmowych adresów, takich jak @gmail.com. Użytkownik z takim adresem nadal może przeglądać raporty i wprowadzać zwykłe zmiany w kampaniach, ale nie dokończy akcji wrażliwych. Pilotaż obejmuje część reklamodawców, powiadomionych mailem.
Niezależnie od pilotażu adres firmowy ma sens: firma kontroluje skrzynkę, może wymusić zabezpieczenia na poziomie domeny (np. w Google Workspace) i odebrać dostęp osobie, która odchodzi. Pamiętaj, że nowy adres to nowe konto Google, więc i nowy klucz dostępu.
W ustawieniach dostępu Google Ads można też ograniczyć dozwolone domeny e-mail - zaproszenie na adres spoza listy nie przejdzie.
Zatwierdzanie przez drugiego administratora (Multi-Party Approval)
Na kontach z więcej niż trzema administratorami Google wymaga, żeby wrażliwe akcje zatwierdził drugi administrator: dodanie i usunięcie użytkownika oraz zmiana jego roli, a według pomocy Google także łączenie z kontem menedżera i część zmian w płatnościach. Wniosek czeka na zatwierdzenie 20 dni, a wsparcie Google nie może go zatwierdzić ani obejść w imieniu administratorów.
Dwie praktyczne konsekwencje:
- przejęcie jednego loginu administratora nie wystarcza już do dodania obcego użytkownika,
- jeśli jeden z administratorów odchodzi z firmy albo jest nieosiągalny, proste zmiany dostępów mogą utknąć. Utrzymuj listę administratorów aktualną i uzgodnij, kto zatwierdza wnioski.
Próg różni się w dokumentach Google (w pomocy „więcej niż 3 administratorów”, w innym miejscu „3 lub więcej”), więc warto sprawdzić, czy na Twoim koncie zakładka zatwierdzeń jest aktywna.
Zasada najmniejszych uprawnień
- administrator tylko tam, gdzie jest naprawdę potrzebny; do bieżącej pracy wystarczy rola standardowa,
- dostęp do płatności tylko dla osób, które rozliczają konto,
- przegląd listy użytkowników co kwartał i przy każdym odejściu pracownika lub zmianie agencji,
- usuwanie nieaktywnych użytkowników i nieużywanych powiązań z kontami menedżera,
- zaproszenia potwierdzane w panelu MCC, a nie przez link z maila.
Limity wydatków
Przy fakturowaniu miesięcznym zamówienie budżetowe z limitem kwotowym ogranicza, ile konto może wydać, zanim ktoś to zauważy. Limit nie zatrzyma osoby z uprawnieniami do płatności, ale takie zmiany zostawiają ślad w historii i - na kontach objętych Multi-Party Approval - mogą wymagać zatwierdzenia przez drugiego administratora. Nie ustawiaj zamówień „bez limitu” z wygody.
Osobna przeglądarka i higiena urządzeń
- osobny profil przeglądarki tylko do Google Ads i poczty firmowej, bez zbędnych rozszerzeń,
- aktualny system i przeglądarka, bo infostealery często trafiają na komputer z pirackim oprogramowaniem, „wtyczką” albo załącznikiem,
- żadnego logowania do konta reklamowego na cudzym komputerze.
Wczesne ostrzeganie
- powiadomienia mailowe o zmianach dostępu i płatności (ustawienia konta i MCC),
- prosty skrypt Google Ads albo reguła automatyczna, która wysyła alert przy nowej kampanii lub przy wydatkach dziennych powyżej ustalonego progu,
- regularne spojrzenie w historię zmian - zwłaszcza po weekendzie.
Checklista dla agencji (konto menedżera)
📄 Pobierz checklistę dla agencji (PDF)
- Każda osoba ma własne konto Google w domenie firmowej - bez współdzielonych loginów.
- Wszyscy administratorzy MCC mają po dwa klucze: passkey i zapasowy klucz sprzętowy.
- Przełącznik wymagania kluczy przy wrażliwych akcjach - włączony po sprawdzeniu, że wszyscy administratorzy mają działające klucze.
- Administratorów MCC jest tylu, ilu trzeba, i wiadomo, kto zatwierdza wnioski (Multi-Party Approval).
- Dozwolone domeny e-mail ustawione w MCC.
- Zaproszenia i prośby o połączenie kont weryfikowane w panelu, a nowi „klienci” - przed kliknięciem czegokolwiek (domena, strona firmy, osoba kontaktowa).
- Kwartalny przegląd użytkowników, kont podrzędnych i aplikacji z dostępem.
- Alerty o nowych kampaniach i skokach wydatków na wszystkich kontach klientów.
- Spisana procedura „pierwszej godziny” z kontaktami do Google i do klientów.
Checklista dla właściciela firmy (konto reklamodawcy)
📄 Pobierz checklistę dla właściciela firmy (PDF)
- Jesteś administratorem własnego konta Google Ads - z adresu w domenie firmowej.
- Wiesz, kto ma dostęp do konta i z jakimi uprawnieniami; agencja nie potrzebuje roli administratora do prowadzenia kampanii.
- Masz passkey albo klucz sprzętowy, a nie tylko kod SMS.
- Przy fakturowaniu miesięcznym zamówienie budżetowe ma limit kwotowy.
- Dostajesz powiadomienia o zmianach dostępów i płatności.
- Gdy kończysz współpracę z agencją, odpinasz jej konto menedżera i usuwasz jej użytkowników tego samego dnia.
FAQ
Czy weryfikacja dwuetapowa wystarczy?
Nie w każdej formie. Kody SMS, kody z aplikacji i powiadomienia w telefonie da się przechwycić podczas phishingu w czasie rzeczywistym. Odporne na to są passkeys i sprzętowe klucze FIDO2.
Czy Google zwraca pieniądze wydane przez napastnika?
Google przewiduje zwrot za działania nieautoryzowane, ale dopiero po odzyskaniu konta i włączeniu weryfikacji dwuetapowej. Dochodzenie trwa według Google 10-15 dni roboczych, a zwrot pojawia się jako korekta na fakturze.
Kto płaci za kampanie napastnika?
Rachunek najpierw obciąża właściciela profilu płatności konta - klienta albo agencję, zależnie od tego, kto płaci Google. Dlatego tak ważne jest szybkie zgłoszenie przejęcia i wniosek o zwrot po odzyskaniu konta.
Ile trwa odzyskanie konta?
Google nie podaje jednego terminu: czas zniesienia zawieszenia zależy od tego, co napastnik zdążył zrobić. Samo dochodzenie rozliczeniowe to 10-15 dni roboczych.
Czy mogę używać adresu @gmail.com do Google Ads?
Tak, ale Google pilotażowo blokuje wybranym reklamodawcom wrażliwe akcje z darmowych adresów. Adres w domenie firmowej daje też firmie kontrolę nad dostępem.
Czym jest Multi-Party Approval?
To wymóg zatwierdzenia wrażliwych akcji - np. dodania użytkownika - przez drugiego administratora. Dotyczy kont z więcej niż trzema administratorami.
Co zrobić, gdy agencja kończy współpracę?
Tego samego dnia odepnij jej konto menedżera, usuń jej użytkowników i sprawdź, czy administratorem konta jest ktoś z Twojej firmy.
Źródła
- Google Ads Help: What to do if your account is compromised - https://support.google.com/google-ads/answer/9355975
- Google Ads Help: Use a passkey to complete sensitive actions - https://support.google.com/google-ads/answer/16917887
- Google Ads Help: Multi-party approval - https://support.google.com/google-ads/answer/16891189
- Google Ads Help: 2-Step Verification - https://support.google.com/google-ads/answer/12864186
- Google Ads Policy Help: Advertiser verification - https://support.google.com/adspolicy/answer/9703665
- Help Net Security (Mimecast), 29.07.2026 - https://www.helpnetsecurity.com/2026/07/29/ad-account-theft-meta-google/
- PPC Land: passkeys od 15 lipca - https://ppc.land/google-ads-will-require-passkeys-for-sensitive-actions-from-july-15/
- PPC Land: fałszywe zapytania do agencji, 10.04.2026 - https://ppc.land/scammers-are-now-targeting-google-ads-agencies-with-fake-client-leads/
- Search Engine Roundtable: darmowe adresy e-mail i wrażliwe akcje - https://seroundtable.com/google-ads-free-email-account-security-41827.html
- Search Engine Land: Google Ads MCC takeover attacks are rising - here’s how the phishing scams work - https://searchengineland.com/google-ads-mcc-hijacks-are-surging-465186
- Google Ads Developer Blog: Passkey authentication requirement for the Google Ads API, 27.07.2026 - https://ads-developers.googleblog.com/2026/07/passkey-authentication-requirement-for.html
- SaaS Hero: Google Ads agency account takeover - https://saashero.net/google-ppc/google-ads-agency-account-takeover/
- Coalition Technologies: Google Ads MCC scams - https://coalitiontechnologies.com/blog/google-ads-mcc-scams-are-rising-heres-what-to-do